Campaña de Malware Apunta a Carteras Cripto con Falsas Herramientas de Trading AI
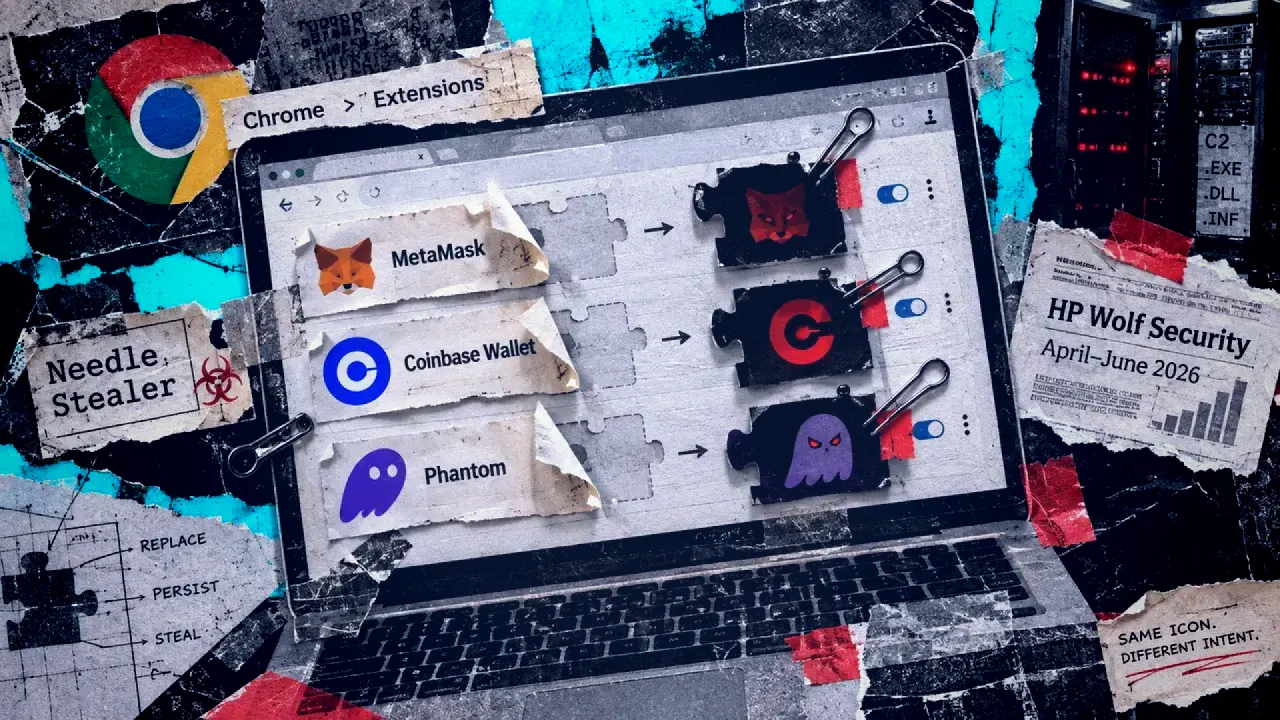
HP Wolf Security ha informado sobre una preocupante campaña de malware que utiliza asistentes de trading cripto AI falsos para reemplazar extensiones de carteras legítimas en computadoras con Windows comprometidas. Esta táctica transforma la interfaz familiar de la cartera en una trampa para robar credenciales.
El informe, publicado el 17 de septiembre, detalla cómo el malware, apodado Needle Stealer, infiltra los sistemas después de que los usuarios descargan sin saberlo una herramienta de trading falsa. Esta herramienta, promocionada como un asistente AI capaz de realizar trading personalizado, se distribuye a través de la manipulación de motores de búsqueda y anuncios pagados que conducen a un archivo ZIP malicioso.
Una vez que se ejecuta el archivo ZIP, se inicia un programa aparentemente legítimo que elude las verificaciones de seguridad, permitiendo que el malware opere sin ser detectado. El Needle Stealer luego apunta a extensiones de carteras específicas, incluyendo MetaMask y Coinbase Wallet, y las reemplaza con versiones maliciosas que capturan las credenciales de los usuarios.
Los hallazgos de HP indican que el malware puede cerrar efectivamente los navegadores y extraer extensiones maliciosas en carpetas existentes, conectándose a servidores de comando y control para transmitir información robada. A pesar del análisis detallado, el informe no revela la magnitud de la operación ni el número de víctimas afectadas.
Actualizado 11:00 UTC
Nuevas Perspectivas sobre las Campañas de Malware que Apuntan a Carteras de Criptomonedas
- La actividad de malware en blockchain ha aumentado un 440% debido a la aparición de modelos de IA de alto rendimiento y peso abierto.
- Los hackers vinculados a estados de Corea del Norte e Irán son responsables de aproximadamente dos tercios de la actividad de blockchain-dead-drop observada recientemente hasta el segundo trimestre de 2026.
- Las escrituras maliciosas en blockchain aumentaron de 2.06 por día a 11.1 tras la introducción de herramientas avanzadas de IA.
- El grupo vinculado a Corea del Norte UNC5342 ha utilizado las redes TRON y Aptos para redundancia entre cadenas en sus campañas de malware.
- Los actores iraníes han incrustado información de comando y control en transacciones de Bitcoin dirigidas a una dirección históricamente significativa asociada con Satoshi Nakamoto.
- Las herramientas de codificación de IA están permitiendo a operadores más pequeños participar en infraestructuras de comando basadas en blockchain sin una amplia experiencia.
- Chainalysis ahora está rastreando la actividad de blockchain-dead-drop en cinco redes principales y más de una docena de cepas de malware.
- Los equipos de ciberseguridad pueden monitorear transacciones de blockchain en busca de signos de actividad de malware, aprovechando la naturaleza pública de los registros de blockchain.
Actualizado 14:00 UTC
Nuevos desarrollos en la campaña de malware dirigida a billeteras de criptomonedas
Una operación de hacking norcoreana conocida como WaterPlum ha comprometido más de 30,000 dispositivos a nivel global, extrayendo datos de más de 7,000 billeteras de criptomonedas. La campaña, que se llevó a cabo desde diciembre de 2025 hasta julio de 2026, canalizó aproximadamente 1.7 mil millones de yenes japoneses (alrededor de 10.71 millones de dólares) hacia billeteras vinculadas a intereses norcoreanos.
WaterPlum apuntó específicamente a profesionales de TI y desarrolladores de software haciéndose pasar por reclutadores que ofrecían trabajos en IA, criptomonedas y NFTs. Los hackers crearon perfiles falsos en redes sociales y plataformas de empleo, llevando a las víctimas a participar en entrevistas de trabajo fraudulentas o tareas de programación incrustadas con malware.
La suite de malware incluía cepas llamadas BeaverTail, InvisibleFerret, OtterCookie, OtterCandy y StoatWaffle, todas diseñadas para extraer datos sensibles, particularmente credenciales de billeteras de criptomonedas y claves privadas.
El 18 de septiembre de 2026, las agencias de aplicación de la ley, incluyendo la Agencia Nacional de Policía de Japón y el FBI de EE. UU., atribuyeron la campaña a la 313ª Oficina del Departamento de Industria de Municiones de Corea del Norte, conocido por su participación en el desarrollo de armas del país.
Esta campaña refleja un patrón más amplio de operaciones cibernéticas norcoreanas, incluyendo el notorio hackeo de 1.4 mil millones de dólares de Bybit por parte del Grupo Lazarus en 2025, el mayor robo de criptomonedas registrado. La operación WaterPlum también indica un nivel de coordinación dentro de Japón, sugiriendo una estrategia operativa más compleja más allá del hacking remoto.
El amplio alcance de WaterPlum, infectando 30,000 dispositivos en múltiples países, destaca una estrategia de lanzar una red amplia en lugar de centrarse únicamente en objetivos de alto valor, resultando en ganancias financieras significativas de numerosas billeteras más pequeñas.
FAQ
¿Qué es el malware Needle Stealer?
Needle Stealer es un malware que apunta a billeteras de criptomonedas al reemplazar extensiones de billetera legítimas del navegador con versiones falsificadas diseñadas para robar credenciales de usuario.
¿Cómo infiltra el malware Needle Stealer los sistemas?
El malware infiltra los sistemas cuando los usuarios descargan una herramienta de trading de IA falsa, que se distribuye a través de la contaminación de motores de búsqueda y anuncios pagados que conducen a un archivo ZIP malicioso.
¿Qué extensiones de billetera son específicamente objetivo de Needle Stealer?
Needle Stealer apunta específicamente a extensiones de billetera como MetaMask y Coinbase Wallet, reemplazándolas con versiones maliciosas.
¿Qué sucede una vez que se ejecuta el malware?
Una vez ejecutado, el malware ejecuta un programa que parece legítimo y que elude las verificaciones de seguridad, permitiéndole operar sin ser detectado y capturar credenciales de usuario.
¿Hay alguna información sobre la escala de la operación Needle Stealer?
El informe de HP Wolf Security no revela la escala de la operación ni el número de víctimas afectadas por el malware Needle Stealer.
Comentarios
Los comentarios se moderan antes de publicarse.
Aún no hay comentarios — sé el primero.