Microsoft Dévoile un Réseau de Phishing Financé par USDT Ciblant 75 000 Organisations
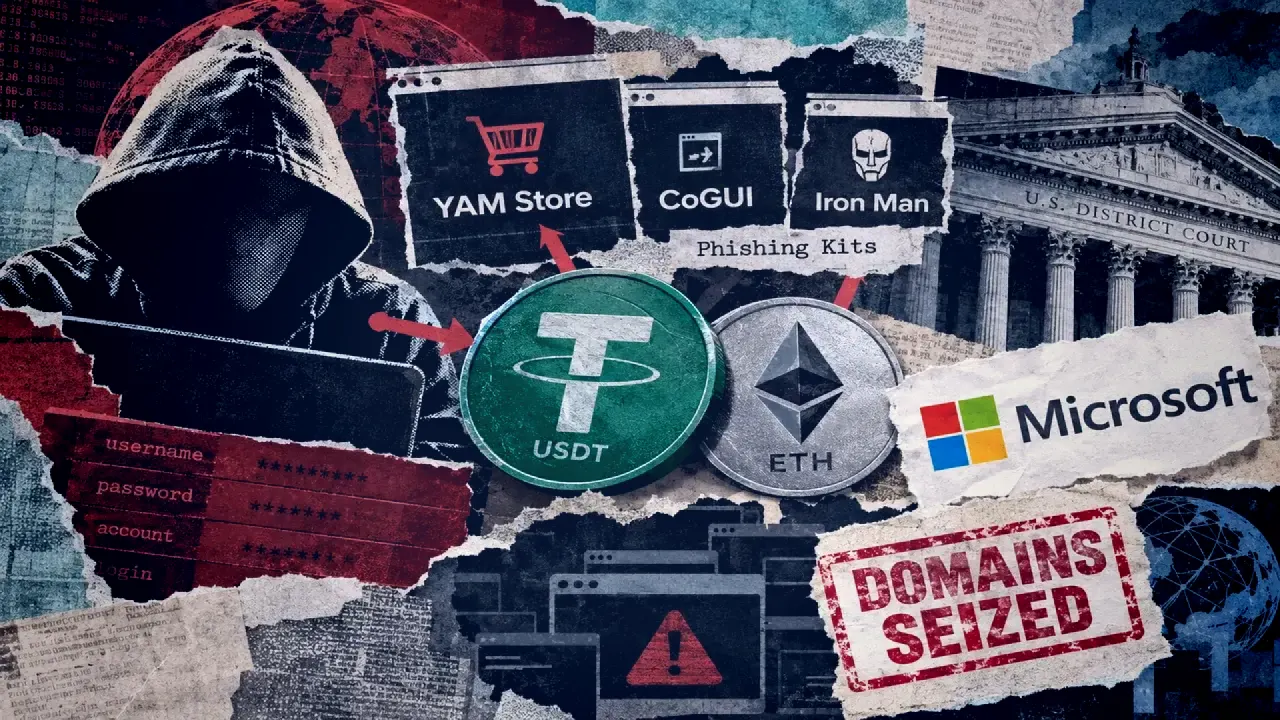
Microsoft a exposé un réseau de phishing significatif qui a utilisé Tether (USDT) comme source de financement, touchant environ 75 000 organisations. Cette opération a conduit à diverses saisies de domaines et à l'arrêt de services de kits de phishing, bien que l'ampleur des gel des actifs reste incertaine.
Détails de l'Opération
Les activités de ce réseau de phishing ont suscité des inquiétudes au sein de la communauté de la cybersécurité, mettant en lumière les vulnérabilités auxquelles les organisations sont confrontées face à des escroqueries financées par des cryptomonnaies. Les découvertes de Microsoft soulignent la nécessité de renforcer les mesures de sécurité pour se protéger contre de telles attaques ciblées.
À lire aussi
SécuritéEtherscan Lance un Débogueur de Transactions pour Améliorer l'Analyse des Transactions Ethereum
SécuritéNvidia Investit 250 Millions de Dollars dans la Recherche sur la Sécurité des Agents IA au Royaume-Uni sur Cinq Ans
SécuritéLa Haute Cour du Royaume-Uni se prononce sur la saisie de Bitcoin dans une affaire de fraude chinoise, impactant les revendications des victimes
SécuritéLes chercheurs d'Ethereum mettent en garde contre les menaces de l'IA sur la sécurité des cryptomonnaies et proposent des stratégies de protection
SécuritéMicrosoft Introduit les Conteneurs d'Exécution pour Renforcer la Sécurité de l'IA
SécuritéMEXC Renforce son Fonds Guardian avec 1 000 BTC Supplémentaires pour la Protection des Utilisateurs
Commentaires
Les commentaires sont modérés avant publication.
Pas encore de commentaires — soyez le premier.