Une campagne de malware cible les portefeuilles crypto avec de faux outils de trading AI
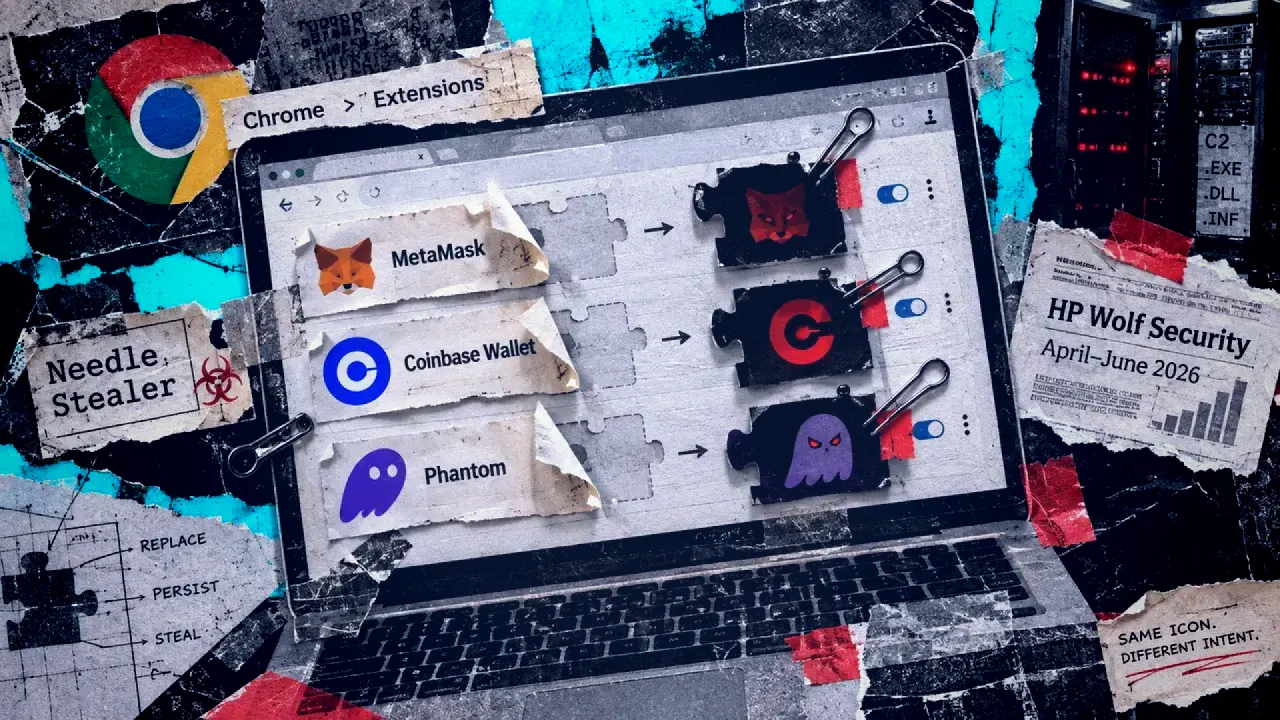
HP Wolf Security a signalé une campagne de malware préoccupante qui utilise de faux assistants de trading crypto basés sur l'IA pour remplacer les extensions de portefeuille légitimes sur des ordinateurs Windows compromis. Cette tactique transforme l'interface familière du portefeuille en un piège à vol de données d'identification.
Le rapport, publié le 17 septembre, détaille comment le malware, surnommé Needle Stealer, infiltre les systèmes après que les utilisateurs téléchargent sans le savoir un faux outil de trading. Cet outil, présenté comme un assistant AI capable de trading personnalisé, est distribué par le biais de techniques de manipulation des moteurs de recherche et de publicités payantes menant à un fichier ZIP malveillant.
Une fois le fichier ZIP exécuté, il lance un programme apparemment légitime qui contourne les vérifications de sécurité, permettant au malware d'opérer sans être détecté. Le Needle Stealer cible ensuite des extensions de portefeuille spécifiques, y compris MetaMask et Coinbase Wallet, et les remplace par des versions malveillantes qui capturent les identifiants des utilisateurs.
Les découvertes d'HP indiquent que le malware peut efficacement fermer les navigateurs et extraire des extensions malveillantes dans des dossiers existants, se connectant à des serveurs de commande et de contrôle pour relayer les informations volées. Malgré cette analyse détaillée, le rapport ne divulgue pas l'ampleur de l'opération ni le nombre de victimes touchées.
Mis à jour 11:00 UTC
Nouvelles perspectives sur les campagnes de logiciels malveillants ciblant les portefeuilles de crypto-monnaies
- L'activité des logiciels malveillants sur la blockchain a augmenté de 440 % en raison de l'émergence de modèles d'IA à grande capacité.
- Des hackers liés à des États, provenant de Corée du Nord et d'Iran, sont responsables d'environ deux tiers des nouvelles activités de blockchain-dead-drop observées au deuxième trimestre 2026.
- Les écritures malveillantes sur la blockchain ont augmenté de 2,06 par jour à 11,1 après l'introduction d'outils d'IA avancés.
- Le groupe lié à la Corée du Nord UNC5342 a utilisé les réseaux TRON et Aptos pour la redondance inter-chaînes dans ses campagnes de logiciels malveillants.
- Des acteurs iraniens ont intégré des informations de commande et de contrôle dans des transactions Bitcoin dirigées vers une adresse historiquement significative associée à Satoshi Nakamoto.
- Les outils de codage basés sur l'IA permettent à des opérateurs plus petits de s'engager dans une infrastructure de commande basée sur la blockchain sans expertise approfondie.
- Chainalysis suit désormais l'activité de blockchain-dead-drop sur cinq réseaux majeurs et plus d'une douzaine de souches de logiciels malveillants.
- Les équipes de cybersécurité peuvent surveiller les transactions blockchain à la recherche de signes d'activité malveillante, en tirant parti de la nature publique des enregistrements blockchain.
Mis à jour 14:00 UTC
Nouveaux développements dans une campagne de malware ciblant les portefeuilles de crypto-monnaies
Une opération de piratage nord-coréenne connue sous le nom de WaterPlum a compromis plus de 30 000 appareils dans le monde, extrayant des données de plus de 7 000 portefeuilles de crypto-monnaies. La campagne, qui s'est déroulée de décembre 2025 à juillet 2026, a transféré environ 1,7 milliard de yens japonais (environ 10,71 millions de dollars) vers des portefeuilles liés aux intérêts nord-coréens.
WaterPlum a spécifiquement ciblé les professionnels de l'informatique et les développeurs de logiciels en se faisant passer pour des recruteurs proposant des emplois dans l'IA, les crypto-monnaies et les NFT. Les hackers ont créé de faux profils sur les réseaux sociaux et les plateformes d'emploi, conduisant les victimes à participer à des entretiens d'embauche frauduleux ou à des tâches de codage intégrant des malwares.
La suite de malwares comprenait des souches nommées BeaverTail, InvisibleFerret, OtterCookie, OtterCandy et StoatWaffle, toutes conçues pour extraire des données sensibles, en particulier les identifiants de portefeuilles de crypto-monnaies et les clés privées.
Le 18 septembre 2026, les agences de la loi, y compris l'Agence nationale de la police du Japon et le FBI américain, ont attribué la campagne au 313e Bureau du Département de l'industrie des munitions de la Corée du Nord, connu pour son implication dans le développement d'armes du pays.
Cette campagne reflète un schéma plus large des opérations cybernétiques nord-coréennes, y compris le célèbre piratage du groupe Lazarus de 1,4 milliard de dollars de Bybit en 2025, le plus grand vol de crypto-monnaies enregistré. L'opération WaterPlum indique également un niveau de coordination au sein du Japon, suggérant une stratégie opérationnelle plus complexe au-delà du piratage à distance.
L'ampleur de WaterPlum, infectant 30 000 appareils dans plusieurs pays, met en évidence une stratégie de large éventail plutôt que de se concentrer uniquement sur des cibles de grande valeur, entraînant des gains financiers significatifs provenant de nombreux petits portefeuilles.
FAQ
Qu'est-ce que le malware Needle Stealer ?
Needle Stealer est un malware qui cible les portefeuilles crypto en remplaçant les extensions de portefeuille de navigateur légitimes par des versions contrefaites conçues pour voler les identifiants des utilisateurs.
Comment le malware Needle Stealer infiltre-t-il les systèmes ?
Le malware infiltre les systèmes lorsque les utilisateurs téléchargent un faux outil de trading AI, qui est distribué par le biais de l'empoisonnement des moteurs de recherche et de publicités payantes menant à un fichier ZIP malveillant.
Quelles extensions de portefeuille sont spécifiquement ciblées par Needle Stealer ?
Needle Stealer cible spécifiquement des extensions de portefeuille telles que MetaMask et Coinbase Wallet, les remplaçant par des versions malveillantes.
Que se passe-t-il une fois que le malware est exécuté ?
Une fois exécuté, le malware exécute un programme apparemment légitime qui contourne les vérifications de sécurité, lui permettant d'opérer sans être détecté et de capturer les identifiants des utilisateurs.
Y a-t-il des informations sur l'ampleur de l'opération Needle Stealer ?
Le rapport de HP Wolf Security ne divulgue pas l'ampleur de l'opération ni le nombre de victimes affectées par le malware Needle Stealer.
Commentaires
Les commentaires sont modérés avant publication.
Pas encore de commentaires — soyez le premier.