Мошенническая кампания нацелена на криптокошельки с помощью поддельных AI торговых инструментов
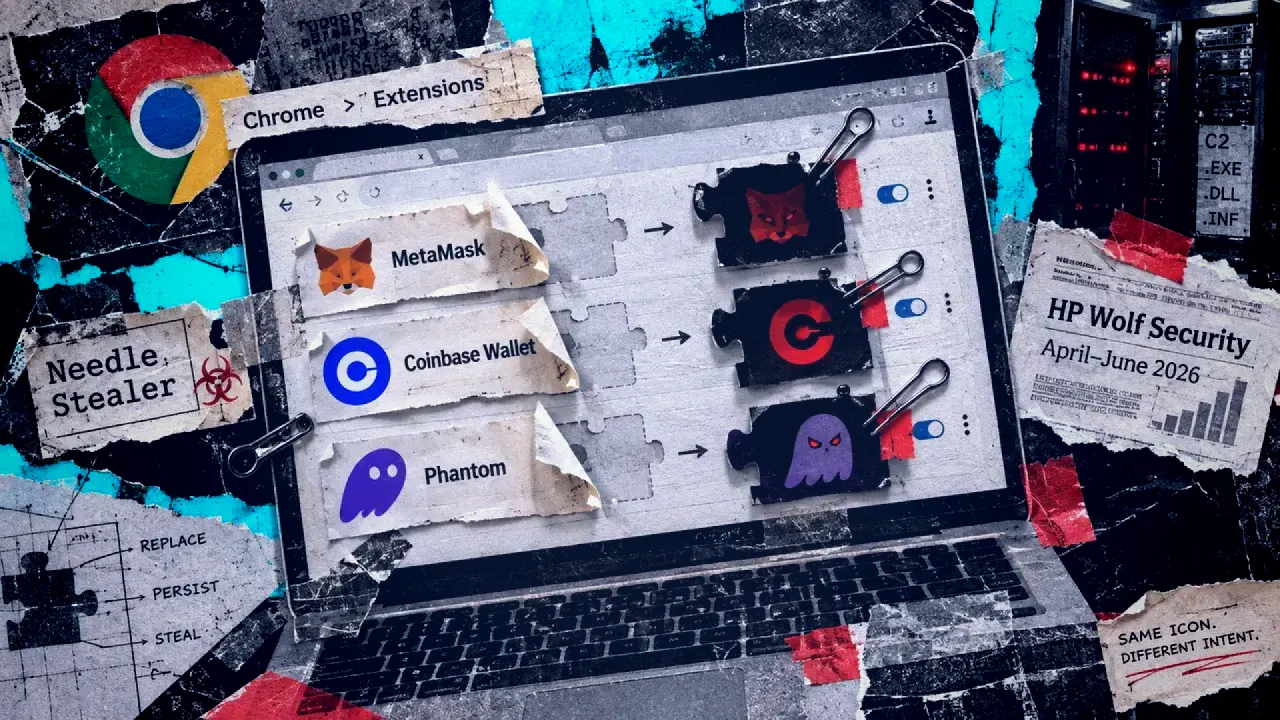
HP Wolf Security сообщила о тревожной кампании вредоносного ПО, использующего поддельные AI крипто-торговые помощники для замены легитимных расширений кошельков в браузерах на скомпрометированных компьютерах с Windows. Эта тактика превращает привычный интерфейс кошелька в ловушку для кражи учетных данных.
В отчете, опубликованном 17 сентября, подробно описывается, как вредоносное ПО, получившее название Needle Stealer, проникает в системы после того, как пользователи невольно загружают поддельный торговый инструмент. Этот инструмент, рекламируемый как AI помощник, способный на персонализированную торговлю, распространяется через отравление поисковых систем и платные объявления, ведущие к вредоносному ZIP-файлу.
После выполнения ZIP-файла запускается на вид легитимная программа, которая обходит проверки безопасности, позволяя вредоносному ПО работать незамеченным. Needle Stealer затем нацеливается на конкретные расширения кошельков, включая MetaMask и Coinbase Wallet, и заменяет их на вредоносные версии, которые захватывают учетные данные пользователей.
Выводы HP показывают, что вредоносное ПО может эффективно отключать браузеры и извлекать вредоносные расширения в существующие папки, подключаясь к серверам управления и контроля для передачи украденной информации. Несмотря на подробный анализ, в отчете не раскрывается масштаб операции или количество пострадавших.
Обновлено 11:00 UTC
Новые данные о кампаниях вредоносного ПО, нацеленных на криптокошельки
- Активность вредоносного ПО в блокчейне возросла на 440% из-за появления высокоемких моделей ИИ с открытым весом.
- Хакеры, связанные с государством, из Северной Кореи и Ирана несут ответственность за примерно две трети вновь наблюдаемой активности в блокчейн-дед-дропах по состоянию на второй квартал 2026 года.
- Злоумышленные записи в блокчейне увеличились с 2,06 в день до 11,1 после введения продвинутых инструментов ИИ.
- Группа UNC5342, связанная с Северной Кореей, использовала сети TRON и Aptos для кросс-цепной избыточности в своих кампаниях вредоносного ПО.
- Иранские актеры встроили информацию о командном управлении в транзакции Bitcoin, направленные на исторически значимый адрес, связанный с Сатоши Накамото.
- Инструменты кодирования на основе ИИ позволяют меньшим операторам участвовать в блокчейн-инфраструктуре командного управления без обширной экспертизы.
- Chainalysis теперь отслеживает активность блокчейн-дед-дропов в пяти основных сетях и более чем дюжине штаммов вредоносного ПО.
- Команды кибербезопасности могут отслеживать транзакции в блокчейне на предмет признаков активности вредоносного ПО, используя публичный характер записей блокчейна.
Обновлено 14:00 UTC
Новые разработки в кампании вредоносного ПО, нацеленной на криптокошельки
Северокорейская хакерская операция, известная как WaterPlum, скомпрометировала более 30,000 устройств по всему миру, извлекая данные из более чем 7,000 криптовалютных кошельков. Кампания, которая проводилась с декабря 2025 года по июль 2026 года, направила примерно 1.7 миллиарда японских иен (около 10.71 миллиона долларов) в кошельки, связанные с северокорейскими интересами.
WaterPlum специально нацелилась на IT-специалистов и разработчиков программного обеспечения, выдавая себя за рекрутеров, предлагающих вакансии в области ИИ, криптовалют и NFT. Хакеры создали фальшивые профили в социальных сетях и на платформах трудоустройства, что привело жертв к участию в мошеннических собеседованиях или заданиях по программированию, содержащих вредоносное ПО.
Комплекс вредоносного ПО включал штаммы с названиями BeaverTail, InvisibleFerret, OtterCookie, OtterCandy и StoatWaffle, все из которых были разработаны для извлечения конфиденциальных данных, особенно учетных данных криптокошельков и приватных ключей.
18 сентября 2026 года правоохранительные органы, включая Национальное полицейское агентство Японии и ФБР США, приписали эту кампанию 313-му бюро Северокорейского управления по производству боеприпасов, известному своим участием в разработке оружия в стране.
Эта кампания отражает более широкую картину киберопераций Северной Кореи, включая печально известный взлом группы Lazarus на сумму 1.4 миллиарда долларов в Bybit в 2025 году, который стал крупнейшим единственным кражей криптовалюты, зафиксированной на данный момент. Операция WaterPlum также указывает на уровень координации внутри Японии, что предполагает более сложную оперативную стратегию, выходящую за рамки удаленного взлома.
Широкий охват WaterPlum, инфицировавший 30,000 устройств в нескольких странах, подчеркивает стратегию широкого охвата, а не сосредоточение исключительно на высокоценных целях, что приводит к значительным финансовым доходам от множества меньших кошельков.
FAQ
Что такое вредоносное ПО Needle Stealer?
Needle Stealer — это вредоносное ПО, нацеленное на криптовалютные кошельки, которое заменяет легитимные расширения браузера для кошельков на поддельные версии, предназначенные для кражи учетных данных пользователей.
Как вредоносное ПО Needle Stealer проникает в системы?
Вредоносное ПО проникает в системы, когда пользователи загружают поддельный инструмент для торговли на основе ИИ, который распространяется через отравление поисковых систем и платные объявления, ведущие к вредоносному ZIP-файлу.
Какие расширения кошельков конкретно нацелены на Needle Stealer?
Needle Stealer конкретно нацелено на расширения кошельков, такие как MetaMask и Coinbase Wallet, заменяя их на вредоносные версии.
Что происходит после выполнения вредоносного ПО?
После выполнения вредоносное ПО запускает, казалось бы, легитимную программу, которая обходит проверки безопасности, позволяя ей работать незамеченной и захватывать учетные данные пользователей.
Есть ли информация о масштабе операции Needle Stealer?
Отчет HP Wolf Security не раскрывает масштаб операции или количество жертв, пострадавших от вредоносного ПО Needle Stealer.
Комментарии
Комментарии публикуются после модерации.
Пока нет комментариев — напишите первым.