Incidentes de Seguridad Recientes Destacan los Riesgos en los Monederos de Hardware Cripto
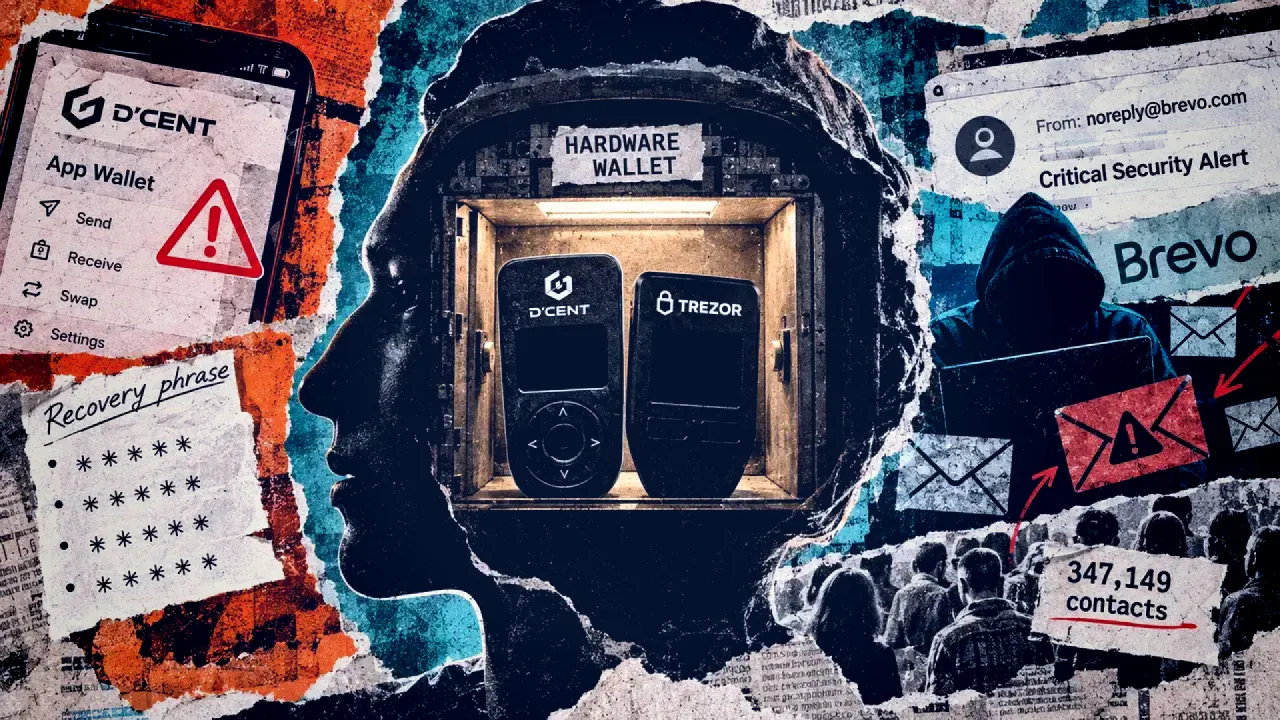
Los recientes incidentes que involucran a D’CENT y Trezor han subrayado las vulnerabilidades en la seguridad de los monederos de hardware cripto. D’CENT está investigando transferencias no autorizadas vinculadas a su App Wallet basada en software, mientras que Trezor reveló una filtración que expuso los contactos de correo electrónico de sus clientes.
Investigación de D’CENT sobre Transferencias No Autorizadas
D’CENT reportó transferencias no autorizadas que comenzaron el 16 de septiembre, afectando principalmente a los usuarios de su App Wallet, que almacena o importa claves en dispositivos móviles. La empresa no ha confirmado ninguna vulnerabilidad en sus monederos de hardware, pero se está enfocando en aquellos monederos donde se ingresaron frases de recuperación en la App Wallet. Se aconseja a los usuarios que actualicen su aplicación y creen nuevos monederos con frases de recuperación nuevas para mitigar riesgos.
Filtración de Datos de Trezor y Amenazas de Phishing
La filtración de Trezor involucró a un atacante que explotó una falla en un proveedor de marketing externo, Brevo, lo que llevó a la exportación de 347,149 contactos de correo electrónico de clientes. Se enviaron correos electrónicos de phishing a los usuarios, alegando vulnerabilidades críticas y solicitándoles que descargaran aplicaciones maliciosas. Aunque Trezor afirmó que simplemente hacer clic en el enlace no comprometía los fondos, ingresar información de respaldo en estas aplicaciones podría permitir a los atacantes recrear monederos.
Implicaciones para la Seguridad de los Monederos de Hardware
Estos incidentes destacan la necesidad de que los fabricantes de monederos mejoren las medidas de seguridad, no solo para sus dispositivos, sino también para las bases de datos de clientes y los flujos de trabajo de software. Tanto D’CENT como Trezor están tomando medidas para mejorar sus protocolos de seguridad en respuesta a estos eventos. A medida que el panorama cripto evoluciona, los fabricantes de monederos deben asegurarse de que las vulnerabilidades en sistemas externos no comprometan la integridad de sus monederos de hardware.
Actualizado 16:36 UTC
Nuevas Amenazas de Seguridad en Criptomonedas
Informes recientes indican que los hackers están instalando a la fuerza extensiones maliciosas de Chrome y Edge que pueden robar información sensible como contraseñas y datos de sesión sin el consentimiento del usuario. Esta actividad está vinculada al kit de herramientas de malware del banco KREMLIN, que ha estado involucrado en al menos siete campañas dirigidas a 12 bancos brasileños desde mayo de 2025.
La infección generalmente comienza cuando un usuario abre un archivo JavaScript disfrazado de un documento legítimo, como un recibo bancario. Una vez que el malware se activa, copia manualmente una extensión en los directorios de perfil del navegador y modifica el archivo de Preferencias Seguras, lo que le permite operar como si hubiera sido aprobado por el usuario.
Una vez instalada, la extensión maliciosa, que se hace pasar por AVSync, puede realizar una variedad de acciones dañinas, incluyendo robar cookies, registrar pulsaciones de teclas, capturar pantallas e interceptar tráfico HTTP. Investigadores de Elastic Security Labs han logrado interrumpir esta campaña bloqueando temporalmente más de 1,500 infecciones, la mayoría de las cuales se originaron en Brasil.
Los bancos afectados incluyen importantes instituciones como Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander y Mercado Pago.
FAQ
¿Qué incidentes recientes han generado preocupaciones sobre las billeteras de hardware de criptomonedas?
Incidentes recientes que involucran a D’CENT y Trezor han destacado vulnerabilidades en las billeteras de hardware de criptomonedas, incluyendo transferencias no autorizadas vinculadas a la App Wallet de D’CENT y una violación de datos en Trezor que expuso contactos de correo electrónico de clientes.
¿Qué acciones está tomando D’CENT en respuesta a las transferencias no autorizadas?
D’CENT está investigando las transferencias no autorizadas y aconseja a los usuarios que actualicen su aplicación y creen nuevas billeteras con frases de recuperación frescas para mitigar riesgos, aunque no han confirmado ninguna violación de sus billeteras de hardware.
¿Cuál fue la naturaleza de la violación en Trezor?
La violación de Trezor involucró a un atacante que explotó una falla en un proveedor de marketing de terceros, Brevo, lo que llevó a la exportación de 347,149 contactos de correo electrónico de clientes y posteriores correos electrónicos de phishing dirigidos a los usuarios.
¿Qué deben tener en cuenta los usuarios de Trezor tras la violación?
Los usuarios de Trezor deben tener cuidado con los correos electrónicos de phishing que pueden incitarlos a descargar aplicaciones maliciosas. Si bien hacer clic en los enlaces no compromete los fondos, ingresar información de respaldo en estas aplicaciones podría permitir a los atacantes recrear billeteras.
¿Qué implicaciones tienen estos incidentes para la seguridad de las billeteras de hardware?
Estos incidentes subrayan la necesidad de que los fabricantes de billeteras mejoren las medidas de seguridad tanto para sus dispositivos como para las bases de datos de clientes. D’CENT y Trezor están tomando medidas para mejorar sus protocolos de seguridad en respuesta a estas vulnerabilidades.
Comentarios
Los comentarios se moderan antes de publicarse.
Aún no hay comentarios — sé el primero.