Les Incidents de Sécurité Récents Soulignent les Risques des Portefeuilles Matériels Crypto
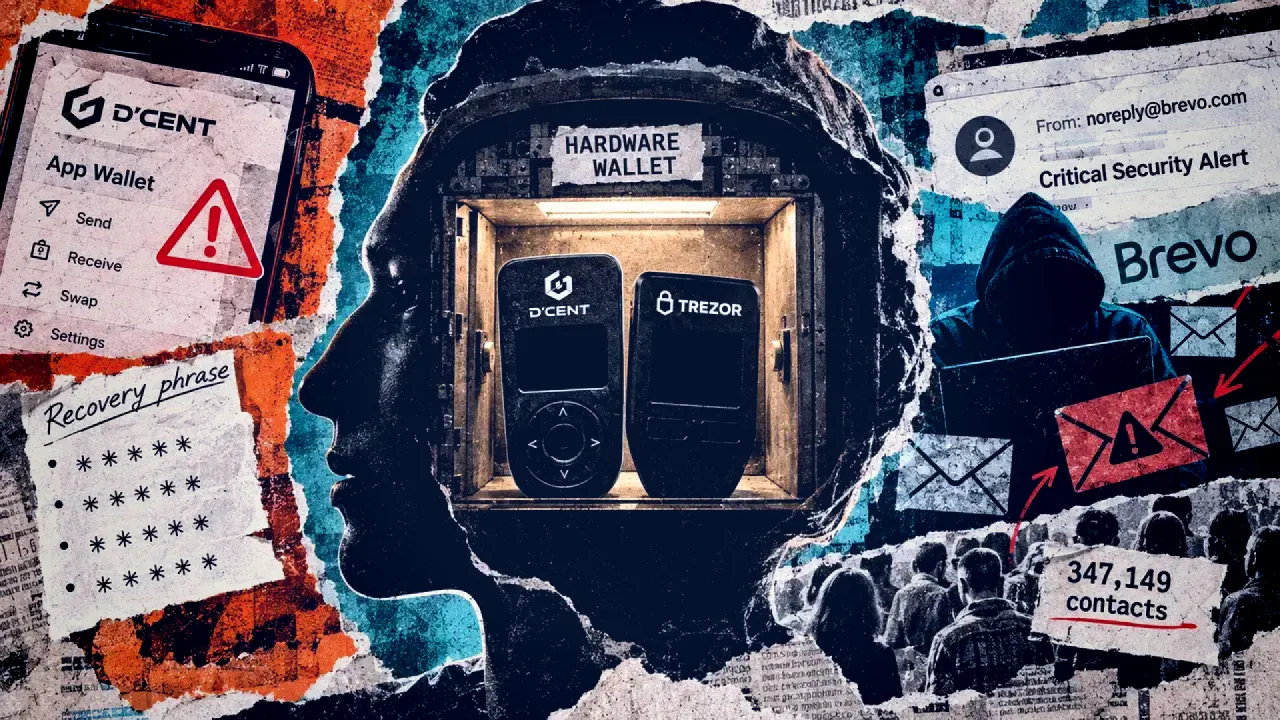
Des incidents récents impliquant D’CENT et Trezor ont mis en lumière les vulnérabilités dans la sécurité des portefeuilles matériels crypto. D’CENT enquête sur des transferts non autorisés liés à son portefeuille logiciel, tandis que Trezor a révélé une violation qui a exposé les contacts par e-mail de ses clients.
L'Enquête de D’CENT sur les Transferts Non Autorisés
D’CENT a signalé des transferts non autorisés à partir du 16 septembre, affectant principalement les utilisateurs de son App Wallet, qui stocke ou importe des clés sur des appareils mobiles. La société n'a pas confirmé de compromission de ses portefeuilles matériels, mais se concentre sur les portefeuilles où des phrases de récupération ont été saisies dans l'App Wallet. Les utilisateurs sont conseillés de mettre à jour leur application et de créer de nouveaux portefeuilles avec des phrases de récupération fraîches pour atténuer les risques.
La Violation de Données de Trezor et les Menaces de Phishing
La violation de Trezor a impliqué un attaquant exploitant une faille dans un fournisseur de marketing tiers, Brevo, entraînant l'exportation de 347 149 contacts e-mail de clients. Des e-mails de phishing ont été envoyés aux utilisateurs, prétendant révéler des vulnérabilités critiques et les incitant à télécharger des applications malveillantes. Bien que Trezor ait déclaré que le simple fait de cliquer sur le lien ne compromettait pas les fonds, la saisie d'informations de sauvegarde dans ces applications pourrait permettre aux attaquants de recréer des portefeuilles.
Implications pour la Sécurité des Portefeuilles Matériels
Ces incidents soulignent la nécessité pour les fabricants de portefeuilles d'améliorer les mesures de sécurité, non seulement pour leurs appareils mais aussi pour les bases de données clients et les flux de travail logiciels. D’CENT et Trezor prennent des mesures pour améliorer leurs protocoles de sécurité en réponse à ces événements. À mesure que le paysage crypto évolue, les fabricants de portefeuilles doivent s'assurer que les vulnérabilités dans les systèmes externes ne compromettent pas l'intégrité de leurs portefeuilles matériels.
Mis à jour 16:36 UTC
Nouvelles menaces de sécurité dans la cryptomonnaie
Des rapports récents indiquent que des hackers installent de force des extensions malveillantes pour Chrome et Edge qui peuvent voler des informations sensibles telles que des mots de passe et des données de session sans le consentement de l'utilisateur. Cette activité est liée à l'outil malveillant KREMLIN, qui a été impliqué dans au moins sept campagnes ciblant 12 banques brésiliennes depuis mai 2025.
L'infection commence généralement lorsqu'un utilisateur ouvre un fichier JavaScript déguisé en document légitime, tel qu'un reçu bancaire. Une fois le malware activé, il copie manuellement une extension dans les répertoires de profil du navigateur et modifie le fichier Secure Preferences, lui permettant de fonctionner comme s'il avait été approuvé par l'utilisateur.
Une fois installé, l'extension malveillante, qui se fait passer pour AVSync, peut effectuer une variété d'actions nuisibles, notamment voler des cookies, enregistrer des frappes au clavier, capturer des captures d'écran et intercepter le trafic HTTP. Des chercheurs des Elastic Security Labs ont réussi à perturber cette campagne en bloquant temporairement plus de 1 500 infections, dont la plupart provenaient du Brésil.
Les banques touchées incluent des institutions majeures telles que Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander et Mercado Pago.
FAQ
Quels incidents récents ont soulevé des inquiétudes concernant les portefeuilles matériels crypto ?
Des incidents récents impliquant D’CENT et Trezor ont mis en évidence des vulnérabilités dans les portefeuilles matériels crypto, y compris des transferts non autorisés liés à l'application Wallet de D’CENT et une violation de données chez Trezor qui a exposé les contacts email des clients.
Quelles actions D’CENT prend-elle en réponse aux transferts non autorisés ?
D’CENT enquête sur les transferts non autorisés et conseille aux utilisateurs de mettre à jour leur application et de créer de nouveaux portefeuilles avec de nouvelles phrases de récupération pour atténuer les risques, bien qu'ils n'aient pas confirmé de compromission de leurs portefeuilles matériels.
Quelle était la nature de la violation chez Trezor ?
La violation de Trezor impliquait un attaquant exploitant une faille dans un fournisseur de marketing tiers, Brevo, ce qui a conduit à l'exportation de 347 149 contacts email de clients et à des emails de phishing ciblant les utilisateurs.
Quelles précautions les utilisateurs de Trezor doivent-ils prendre après la violation ?
Les utilisateurs de Trezor doivent être prudents face aux emails de phishing qui pourraient les inciter à télécharger des applications malveillantes. Bien que le fait de cliquer sur les liens ne compromette pas les fonds, entrer des informations de sauvegarde dans ces applications pourrait permettre aux attaquants de recréer des portefeuilles.
Quelles implications ces incidents ont-ils pour la sécurité des portefeuilles matériels ?
Ces incidents soulignent la nécessité pour les fabricants de portefeuilles d'améliorer les mesures de sécurité tant pour leurs dispositifs que pour les bases de données clients. D’CENT et Trezor prennent des mesures pour améliorer leurs protocoles de sécurité en réponse à ces vulnérabilités.
Commentaires
Les commentaires sont modérés avant publication.
Pas encore de commentaires — soyez le premier.