Malware-Kampagne zielt auf Krypto-Wallets mit gefälschten KI-Handelswerkzeugen ab
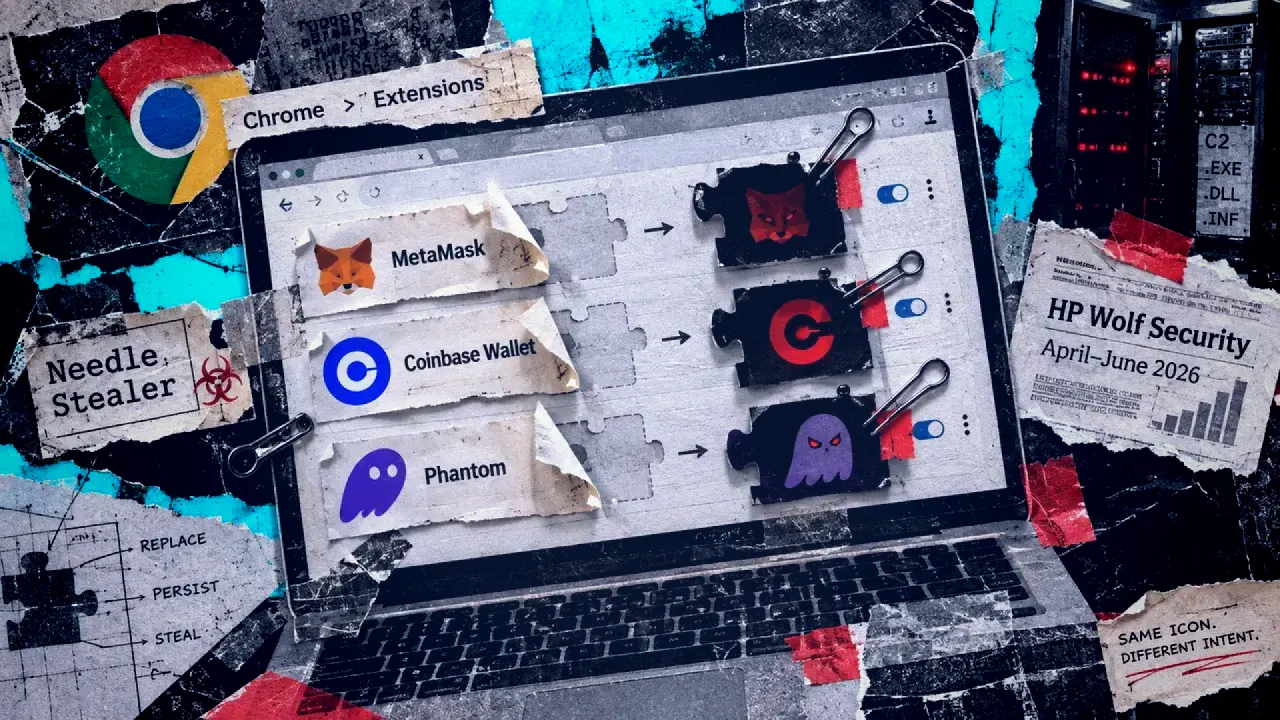
HP Wolf Security hat eine besorgniserregende Malware-Kampagne gemeldet, die gefälschte KI-Krypto-Handelsassistenten nutzt, um legitime Browser-Wallet-Erweiterungen auf kompromittierten Windows-Computern zu ersetzen. Diese Taktik verwandelt die vertraute Wallet-Oberfläche in eine Falle zur Entwendung von Anmeldedaten.
Der am 17. September veröffentlichte Bericht beschreibt, wie die Malware, die als Needle Stealer bezeichnet wird, in Systeme eindringt, nachdem Nutzer unwissentlich ein gefälschtes Handelswerkzeug heruntergeladen haben. Dieses Werkzeug, das als KI-Assistent für personalisiertes Trading beworben wird, wird durch Suchmaschinenmanipulation und bezahlte Anzeigen verbreitet, die zu einer bösartigen ZIP-Datei führen.
Sobald die ZIP-Datei ausgeführt wird, startet sie ein scheinbar legitimes Programm, das Sicherheitsprüfungen umgeht und es der Malware ermöglicht, unentdeckt zu operieren. Der Needle Stealer zielt dann auf spezifische Wallet-Erweiterungen ab, darunter MetaMask und Coinbase Wallet, und ersetzt diese durch bösartige Versionen, die die Anmeldedaten der Nutzer erfassen.
Die Erkenntnisse von HP zeigen, dass die Malware in der Lage ist, Browser effektiv herunterzufahren und bösartige Erweiterungen in bestehende Ordner zu extrahieren, während sie sich mit Command-and-Control-Servern verbindet, um gestohlene Informationen weiterzuleiten. Trotz der detaillierten Analyse gibt der Bericht keine Auskunft über das Ausmaß der Operation oder die Anzahl der betroffenen Opfer.
Aktualisiert 11:00 UTC
Neue Erkenntnisse zu Malware-Kampagnen, die Kryptowallets ins Visier nehmen
- Die Aktivität von Blockchain-Malware ist um 440 % gestiegen, bedingt durch das Auftreten von hochkapazitiven Open-Weight-AI-Modellen.
- Staatlich unterstützte Hacker aus Nordkorea und dem Iran sind für etwa zwei Drittel der neu beobachteten Blockchain-Deadsdrop-Aktivitäten im zweiten Quartal 2026 verantwortlich.
- Die böswilligen Blockchain-Schreibvorgänge sind von 2,06 pro Tag auf 11,1 gestiegen, nachdem fortschrittliche KI-Tools eingeführt wurden.
- Die mit Nordkorea verbundene Gruppe UNC5342 hat die TRON- und Aptos-Netzwerke für die plattformübergreifende Redundanz in ihren Malware-Kampagnen genutzt.
- Iranische Akteure haben Befehls- und Kontrollinformationen in Bitcoin-Transaktionen eingebettet, die an eine historisch bedeutende Adresse gerichtet sind, die mit Satoshi Nakamoto in Verbindung steht.
- KI-Codierungstools ermöglichen es kleineren Betreibern, sich ohne umfangreiche Fachkenntnisse an blockchainbasierten Kommando-Infrastrukturen zu beteiligen.
- Chainalysis verfolgt nun die Blockchain-Deadsdrop-Aktivitäten über fünf große Netzwerke und mehr als ein Dutzend Malware-Stämme.
- Cybersicherheitsteams können Blockchain-Transaktionen auf Anzeichen von Malware-Aktivitäten überwachen und dabei die öffentliche Natur der Blockchain-Aufzeichnungen nutzen.
Aktualisiert 14:00 UTC
Neue Entwicklungen in der Malware-Kampagne, die auf Krypto-Wallets abzielt
Eine nordkoreanische Hackeroperation, bekannt als WaterPlum, hat weltweit über 30.000 Geräte kompromittiert und Daten von mehr als 7.000 Kryptowährungs-Wallets extrahiert. Die Kampagne, die von Dezember 2025 bis Juli 2026 lief, leitete etwa 1,7 Milliarden japanische Yen (rund 10,71 Millionen US-Dollar) in Wallets, die mit nordkoreanischen Interessen verbunden sind.
WaterPlum zielte speziell auf IT-Profis und Softwareentwickler ab, indem sie sich als Recruiter ausgaben, die Jobs in den Bereichen KI, Kryptowährung und NFTs anboten. Die Hacker erstellten gefälschte Profile in sozialen Medien und auf Beschäftigungsplattformen, was die Opfer dazu führte, an betrügerischen Vorstellungsgesprächen oder Programmieraufgaben teilzunehmen, die mit Malware versehen waren.
Die Malware-Suite umfasste Stämme mit Namen wie BeaverTail, InvisibleFerret, OtterCookie, OtterCandy und StoatWaffle, die alle darauf ausgelegt waren, sensible Daten, insbesondere Krypto-Wallet-Anmeldeinformationen und private Schlüssel, zu extrahieren.
Am 18. September 2026 schrieben Strafverfolgungsbehörden, darunter die Nationale Polizeibehörde Japans und das US-FBI, die Kampagne dem 313. Büro des nordkoreanischen Ministeriums für Rüstungsindustrie zu, das für seine Beteiligung an der Waffenentwicklung des Landes bekannt ist.
Diese Kampagne spiegelt ein breiteres Muster nordkoreanischer Cyberoperationen wider, einschließlich des berüchtigten Hacks der Lazarus Group von Bybit im Jahr 2025, dem größten jemals verzeichneten Krypto-Diebstahl in Höhe von 1,4 Milliarden US-Dollar. Die WaterPlum-Operation deutet auch auf ein gewisses Maß an Koordination innerhalb Japans hin, was auf eine komplexere operative Strategie über das reine Remote-Hacking hinaus hindeutet.
Die umfangreiche Reichweite von WaterPlum, die 30.000 Geräte in mehreren Ländern infizierte, hebt eine Strategie hervor, ein breites Netz zu werfen, anstatt sich ausschließlich auf hochkarätige Ziele zu konzentrieren, was zu erheblichen finanziellen Gewinnen aus zahlreichen kleineren Wallets führte.
FAQ
Was ist die Needle Stealer Malware?
Needle Stealer ist eine Malware, die Krypto-Wallets angreift, indem sie legitime Browser-Wallet-Erweiterungen durch gefälschte Versionen ersetzt, die darauf ausgelegt sind, Benutzerdaten zu stehlen.
Wie dringt die Needle Stealer Malware in Systeme ein?
Die Malware dringt in Systeme ein, wenn Benutzer ein gefälschtes KI-Handelswerkzeug herunterladen, das durch Suchmaschinenvergiftung und bezahlte Werbung verteilt wird, die zu einer bösartigen ZIP-Datei führen.
Welche Wallet-Erweiterungen sind speziell von Needle Stealer betroffen?
Needle Stealer zielt speziell auf Wallet-Erweiterungen wie MetaMask und Coinbase Wallet ab und ersetzt sie durch bösartige Versionen.
Was passiert, sobald die Malware ausgeführt wird?
Sobald sie ausgeführt wird, führt die Malware ein scheinbar legitimes Programm aus, das Sicherheitsprüfungen umgeht, sodass sie unentdeckt arbeiten und Benutzerdaten erfassen kann.
Gibt es Informationen über das Ausmaß der Needle Stealer Operation?
Der Bericht von HP Wolf Security gibt keine Auskunft über das Ausmaß der Operation oder die Anzahl der von der Needle Stealer Malware betroffenen Opfer.
Kommentare
Kommentare werden vor der Veröffentlichung geprüft.
Noch keine Kommentare — schreiben Sie den ersten.