Недавние инциденты с безопасностью подчеркивают риски крипто-аппаратных кошельков
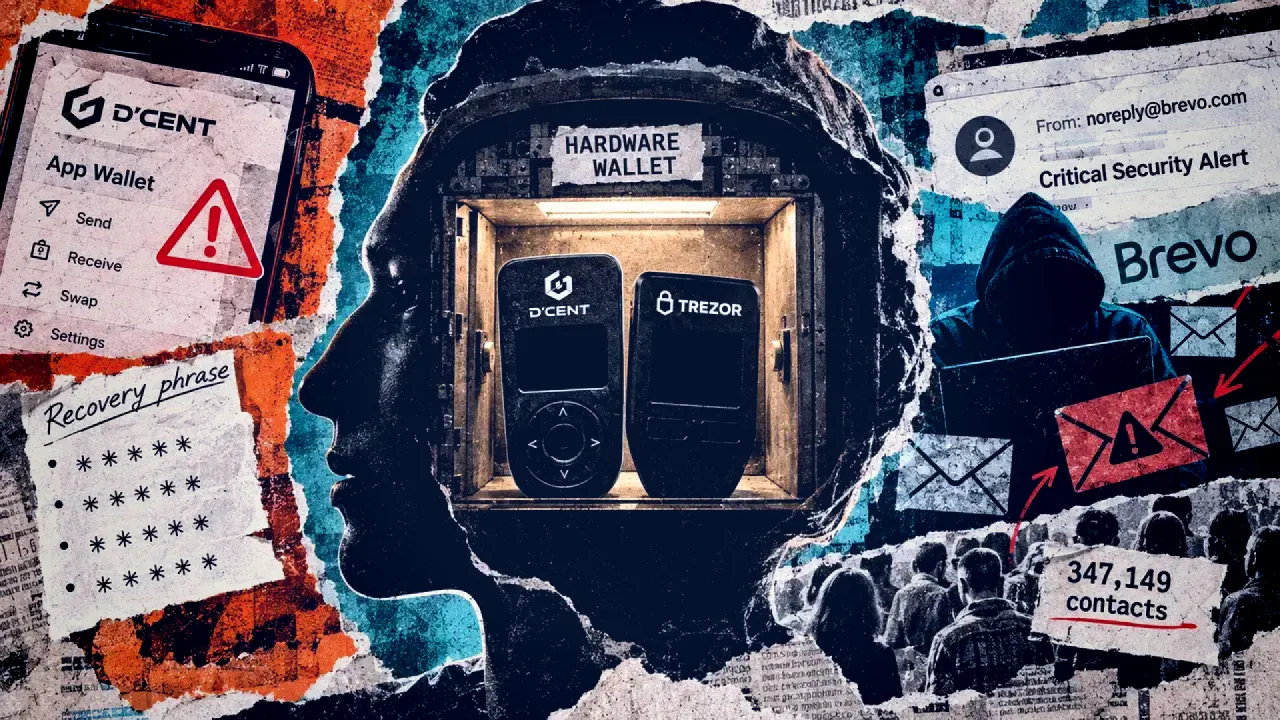
Недавние инциденты с D’CENT и Trezor подчеркнули уязвимости в безопасности крипто-аппаратных кошельков. D’CENT проводит расследование несанкционированных переводов, связанных с его программным кошельком App Wallet, в то время как Trezor сообщил о взломе, который раскрыл адреса электронной почты клиентов.
Расследование D’CENT по несанкционированным переводам
D’CENT сообщил о несанкционированных переводах, начавшихся 16 сентября, которые в основном затронули пользователей его App Wallet, который хранит или импортирует ключи на мобильных устройствах. Компания не подтвердила компрометацию своих аппаратных кошельков, но сосредоточена на кошельках, в которые были введены фразы восстановления в App Wallet. Пользователям рекомендуется обновить приложение и создать новые кошельки с новыми фразами восстановления для снижения рисков.
Утечка данных Trezor и угрозы фишинга
Взлом Trezor произошел из-за того, что злоумышленник использовал уязвимость в стороннем маркетинговом провайдере Brevo, что привело к экспорту 347,149 адресов электронной почты клиентов. Пользователям были отправлены фишинговые письма, в которых утверждались критические уязвимости и предлагалось скачать вредоносные приложения. Хотя Trezor заявил, что простое нажатие на ссылку не скомпрометировало средства, ввод резервной информации в эти приложения мог позволить злоумышленникам воссоздать кошельки.
Последствия для безопасности аппаратных кошельков
Эти инциденты подчеркивают необходимость для производителей кошельков усилить меры безопасности не только для своих устройств, но и для баз данных клиентов и программных рабочих процессов. Как D’CENT, так и Trezor принимают меры для улучшения своих протоколов безопасности в ответ на эти события. По мере развития крипто-ландшафта производители кошельков должны гарантировать, что уязвимости во внешних системах не ставят под угрозу целостность их аппаратных кошельков.
Обновлено 16:36 UTC
Новые угрозы безопасности в криптовалюте
Недавние отчеты указывают на то, что хакеры принудительно устанавливают вредоносные расширения для Chrome и Edge, которые могут красть конфиденциальную информацию, такую как пароли и данные сессий, без согласия пользователя. Эта деятельность связана с набором инструментов вредоносного ПО KREMLIN, который был задействован как минимум в семи кампаниях, нацеленных на 12 бразильских банков с мая 2025 года.
Инфекция обычно начинается, когда пользователь открывает файл JavaScript, замаскированный под легитимный документ, такой как банковская квитанция. Как только вредоносное ПО активируется, оно вручную копирует расширение в каталоги профиля браузера и изменяет файл Secure Preferences, позволяя ему работать так, как будто оно было одобрено пользователем.
После установки вредоносное расширение, которое маскируется под AVSync, может выполнять различные вредоносные действия, включая кражу куки, запись нажатий клавиш, захват скриншотов и перехват HTTP-трафика. Исследователи из Elastic Security Labs смогли нарушить эту кампанию, временно заблокировав более 1,500 инфекций, большинство из которых произошло из Бразилии.
Затронутые банки включают крупные учреждения, такие как Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander и Mercado Pago.
FAQ
Какие недавние инциденты вызвали беспокойство по поводу аппаратных кошельков для криптовалют?
Недавние инциденты с D’CENT и Trezor выявили уязвимости в аппаратных кошельках для криптовалют, включая несанкционированные переводы, связанные с приложением D’CENT, и утечку данных в Trezor, которая раскрыла адреса электронной почты клиентов.
Какие меры принимает D’CENT в ответ на несанкционированные переводы?
D’CENT расследует несанкционированные переводы и советует пользователям обновить свое приложение и создать новые кошельки с новыми фразами восстановления для снижения рисков, хотя они не подтвердили компрометацию своих аппаратных кошельков.
Какова была природа утечки в Trezor?
Утечка в Trezor связана с тем, что злоумышленник использовал уязвимость в стороннем маркетинговом провайдере Brevo, что привело к экспорту 347,149 адресов электронной почты клиентов и последующим фишинговым письмам, нацеленным на пользователей.
На что должны обратить внимание пользователи Trezor после утечки?
Пользователи Trezor должны быть осторожны с фишинговыми письмами, которые могут побудить их загрузить вредоносные приложения. Хотя нажатие на ссылки не компрометирует средства, ввод информации для восстановления в эти приложения может позволить злоумышленникам воссоздать кошельки.
Какие последствия имеют эти инциденты для безопасности аппаратных кошельков?
Эти инциденты подчеркивают необходимость для производителей кошельков улучшить меры безопасности как для своих устройств, так и для баз данных клиентов. D’CENT и Trezor принимают меры для улучшения своих протоколов безопасности в ответ на эти уязвимости.
Комментарии
Комментарии публикуются после модерации.
Пока нет комментариев — напишите первым.